Wie deindexiert man URLs nach einem Hackerangriff bei Google?
Wenn Sie kürzlich gehackt wurden, haben Sie viele überzählige URLs bei Google bemerkt, die den Index der Suchmaschine massenhaft mit Spam füllen.
Wenn Sie kürzlich gehackt wurden, haben Sie viele überzählige URLs bei Google bemerkt, die den Index der Suchmaschine massenhaft mit Spam füllen.
Voraussetzung: WordPress bereinigen
Das ist eindeutig nicht das Thema dieses Beitrags, aber es ist wichtig, zuerst den FTP-Bereich und die Datenbank zu bereinigen.
Idealerweise starten Sie mit einem sauberen Stand von Dateien und Daten aus der Zeit vor dem Hackerangriff neu (daher die Bedeutung von Backups) und stellen sicher, dass Sie die Sicherheitslücke schließen, durch die der Angreifer eingedrungen ist. Ändern Sie bei der Gelegenheit die Passwörter (mindestens die der Backoffice-Benutzer und von MySQL).
Ziel ist hier, zu verhindern, dass sich der Vorfall einige Tage später wiederholt.
Das Format des „Musters“ der gehackten URLs ermitteln
Viele automatische Spam-Systeme haben gemeinsam, dass sie URLs erzeugen, die sich alle mehr oder weniger ähneln. Damit ist gemeint, dass der Inhalt des Slugs einer Regel folgt, die sich mit einem regulären Ausdruck nachbilden lässt. Ich sehe schon, wie in den hinteren Reihen der Schweiß ausbricht: Ja, wir schreiben Regex, aber wir bleiben einfach.
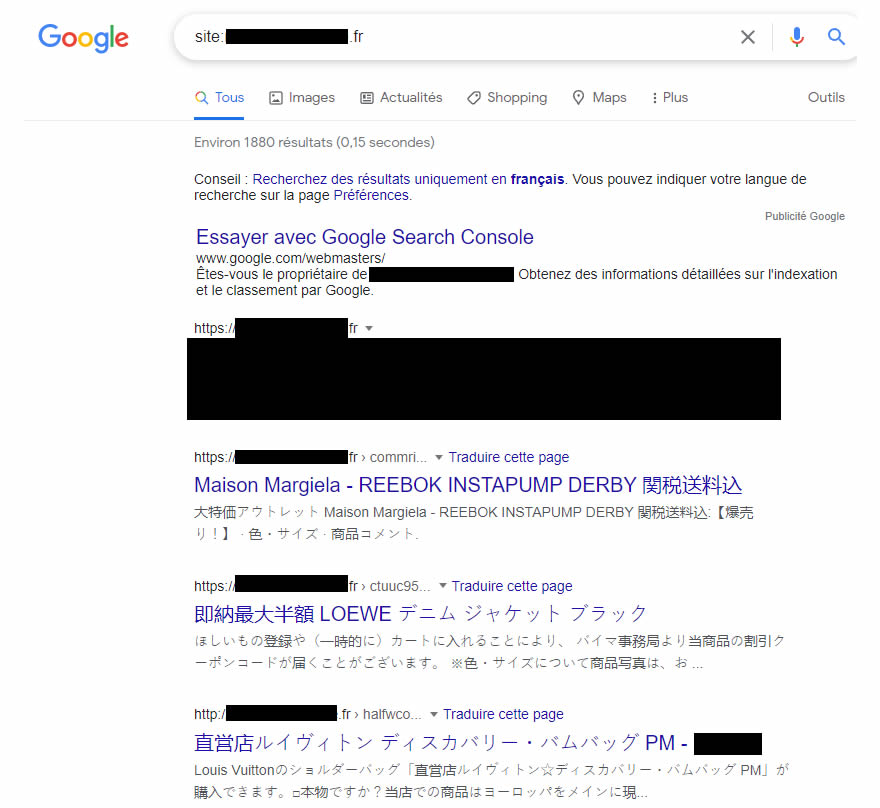
Um dieses Muster zu finden, beginnen wir mit einer site:-Abfrage bei Google. Zur Erinnerung: Der Befehl site:domainname liefert alle indexierten URLs der Website. Beispiel: site:swan.tools

Liste gehackter URLs bei Google mit dem Befehl site:
Im Beispiel dieser Website finden wir etwa diese URLs:
- https://nom-de-domaine.fr/conmrixzp741732
- https://nom-de-domaine.fr/ctuuc961439
- http://nom-de-domaine.fr/haxfwcowv6881
- http://nom-de-domaine.fr/chlwfzkle658271
- http://nom-de-domaine.fr/fjsxt794539
- http://nom-de-domaine.fr/ngogtvudqw9573192
Die Liste ist natürlich nicht vollständig, und ich habe absichtlich einige Buchstaben geändert, damit Sie den unglücklichen Eigentümer, der mir seinen Fall freundlicherweise für dieses Tutorial überlassen hat, nicht zu leicht erkennen.
Wir stellen hier fest, dass die URL (der Slug) jeder gehackten Seite mit einer Reihe von Buchstaben beginnt, gefolgt von einer Reihe von Ziffern. Das ist ein Muster (ganz einfach).
Davon ausgehend versuchen wir, die Varianten zu erfassen, indem wir eine Regel finden, die die legitimen URLs unserer Website nicht erfasst, was hier aber kein Problem sein sollte.
In unserem Fall stellen wir fest, dass die URL je nach Fall mit 5 bis 10 Buchstaben beginnt, gefolgt von einer Reihe von 4 bis 7 Ziffern.
Unser regulärer Ausdruck lautet daher:
^[a-z]{5,10}\d{4,7}$
Beachten Sie, dass Sie die Bereiche für die Zeichenanzahl erweitern können, solange keine Gefahr besteht, eine legitime URL Ihrer Website zu erfassen.
Die Weiterleitungsregel für Apache vorbereiten
Wir bereiten hier eine Regel vor, die zwei Wirkungen hat:
- Google mitteilen, dass die Seite verschwunden ist
- Google bitten, diese Seite nicht in seinem Index zu behalten
RewriteRule ^[a-z]{5,10}\d{4,7}$ - [E=NOINDEXNOFOLLOW,G]

Header always set X-Robots-Tag "noindex, nofollow" env=NOINDEXNOFOLLOW
Wenn diese Zeilen nicht funktionieren (zum Beispiel im cPanel eines bekannten französischen Hosters), müssen Sie die Definition des 410-Dokuments am Anfang der Datei ergänzen, was Folgendes ergibt:
<IfModule mod_rewrite.c>

        RewriteEngine On

	RewriteBase /

	ErrorDocument 410 default

	RewriteRule ^[a-z]{5,10}\d{4,7}$ - [E=NOINDEXNOFOLLOW,G,END]

	Header always set X-Robots-Tag "noindex, nofollow" env=NOINDEXNOFOLLOW

</IfModule>
In der ersten Zeile finden wir unsere Regex zur Erkennung der betroffenen URLs; dann geben wir, wie Sie sehen, keine Weiterleitungs-URL an, sondern ein einfaches "-". Zusammen mit dem Buchstaben G im Flag-Teil rechts besagt es, dass die URL Gone ist. Das ist der bekannte Code 410, der besagt, dass die URL nie zurückkommt und nicht weitergeleitet wird. Das Flag E= dient hier dazu, eine Umgebungsvariable zu definieren, die wir NOINDEXNOFOLLOW nennen (die Bezeichnung ist hier beliebig); wir hätten sie auch toto nennen können, es würde genauso funktionieren.
In der zweiten Zeile geben wir an, dass wir trotzdem einen HTTP-Header X-Robots-Tag "noindex, nofollow" senden, der wie ein Robots-Meta-Tag im Head des HTML wirkt. Nur müssen wir hier den Quellcode der Website nicht ändern.
Idealerweise platzieren Sie diese 2 Zeilen also am Anfang Ihrer .htaccess-Datei, direkt nach der Zeile RewriteEngine On.
Wenn Sie weitergehen und zum Beispiel die Verarbeitung beschleunigen möchten, können Sie eine vollständige Sitemap dieser URLs oder eine HTML-Sitemap erstellen, zum Beispiel nach dieser Anleitung zur schnelleren Verarbeitung eines Weiterleitungsplans. Um das Risiko eines erneuten Angriffs zu begrenzen, lesen Sie auch, wie Sie eine sichere Website erkennen, und unseren Leitfaden zum HTTPS-Protokoll.